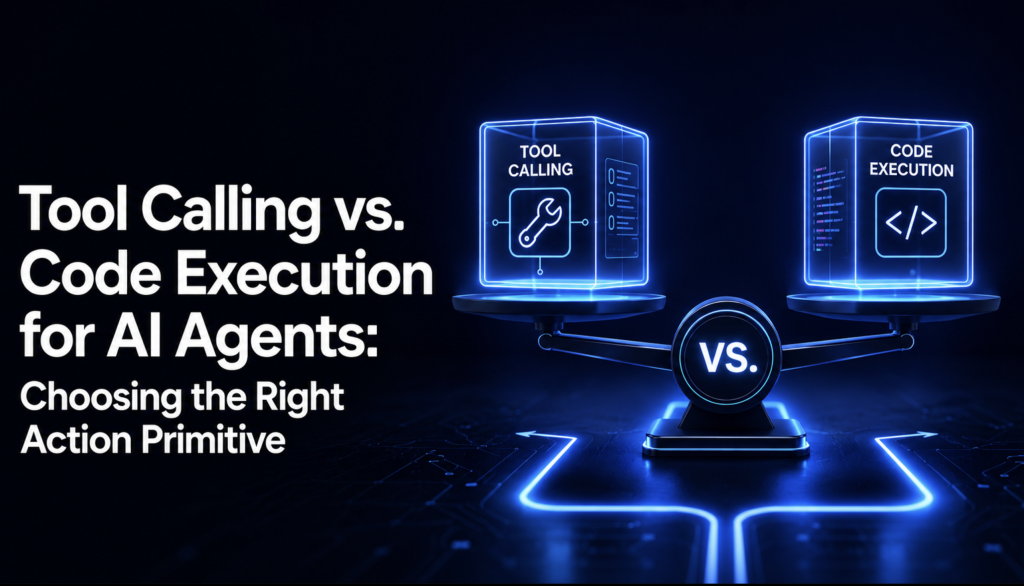
Tool Calling e Execução de Código: Qual a Melhor Escolha para Agentes de IA?
O universo da Inteligência Artificial está em constante evolução, e os Agentes de IA representam um dos avanços mais empolgantes. Estes agentes, munidos de Large Language Models (LLMs) como cérebro, são capazes de raciocinar, planejar e, o mais importante, interagir com o mundo real. Mas como eles fazem isso? A capacidade de um Agente de IA de tomar ações depende fundamentalmente de como ele se conecta com sistemas externos e executa tarefas. É aqui que entram duas abordagens cruciais: o Tool Calling e a Execução de Código.
A escolha entre essas duas “primitivas de ação” não é trivial. Ela impacta diretamente a flexibilidade, segurança, complexidade e o desempenho de um agente. Este artigo mergulha nas profundezas de cada método, desvendando suas mecânicas, vantagens e desvantagens, e guiando você na decisão de qual estratégia adotar para seus projetos de Agentes de IA.
O Dilema dos Agentes de IA: Agir com Ferramentas ou Código?
Para um Agente de IA ir além de meras conversas e se tornar verdadeiramente útil, ele precisa de “mãos” para operar no mundo. Seja para buscar informações na internet, enviar um e-mail, analisar dados ou controlar dispositivos, a habilidade de executar ações é vital. O desafio está em como conceder essa capacidade de forma eficaz e segura.
Historicamente, o Machine Learning e, mais recentemente, os LLMs, destacaram-se na compreensão e geração de texto. A ponte para a ação, no entanto, sempre foi um obstáculo. É essa ponte que o Tool Calling e a Execução de Código buscam construir, cada um com sua própria filosofia e conjunto de tradeoffs.
Entendendo o Tool Calling: A Conectividade Direta
O Tool Calling (também conhecido como “Function Calling” ou “API Calling”) é uma funcionalidade que permite que um LLM detecte quando uma função externa deve ser chamada para responder a uma solicitação do usuário. Em vez de gerar texto livre, o LLM “sugere” uma chamada de função com argumentos específicos, que então é executada por um sistema externo.
A ideia é simples: você define um conjunto de ferramentas (funções) que o agente pode usar. Cada ferramenta tem um nome, uma descrição e parâmetros esperados. Quando o LLM processa uma solicitação, ele usa seu raciocínio para determinar se alguma dessas ferramentas é relevante para cumprir a tarefa. Se for, ele gera um output estruturado (muitas vezes em formato JSON) que especifica a ferramenta a ser chamada e os argumentos a serem passados.
Como o Tool Calling Funciona na Prática
Imagine que seu Agente de IA precisa saber a previsão do tempo. Você pode definir uma ferramenta chamada get_weather(location: str, unit: str). Quando um usuário pergunta “Qual o tempo em São Paulo amanhã?”, o LLM reconhece a intenção e gera uma chamada como get_weather(location=’São Paulo’, unit=’celsius’). Esta chamada não é executada pelo LLM, mas sim passada para o sistema hospedeiro, que a processa e retorna o resultado ao LLM para que ele possa formatar a resposta final ao usuário. A API Open-Meteo é um exemplo clássico de um serviço que poderia ser integrado via Tool Calling para fornecer dados climáticos.
Vantagens do Tool Calling:
Simplicidade e Confiabilidade: As ferramentas são pré-definidas e testadas, minimizando erros.Segurança Aprimorada: O agente só pode invocar funções que você explicitamente permitiu, reduzindo riscos de ações não intencionais ou maliciosas.Integração Direta: Facilita a conexão com APIs e serviços existentes.Menor Complexidade de Debugging: A lógica de execução está fora do LLM, tornando o processo mais previsível.
Desvantagens do Tool Calling:
Flexibilidade Limitada: Restrito ao conjunto de ferramentas predefinidas. Não pode criar novas funcionalidades dinamicamente.Curva de Adaptação: Exige que o LLM seja treinado ou tenha bons exemplos (via Prompt Engineering) para gerar as chamadas de função corretas.Custo de Manutenção: Novas capacidades exigem a criação e integração de novas ferramentas.
Execução de Código: O Poder da Programabilidade
A Execução de Código, por outro lado, permite que o Agente de IA não apenas sugira uma ação, mas realmente gere e execute trechos de código (geralmente Python) dentro de um ambiente controlado. O LLM atua como um programador, escrevendo o código necessário para resolver uma tarefa, e um interpretador de código externo executa esse código.
Essa abordagem confere ao agente uma flexibilidade sem precedentes. Ele pode realizar cálculos complexos, manipular estruturas de dados dinamicamente, iterar sobre listas, fazer requisições HTTP, e muito mais, sem que cada uma dessas pequenas ações precise ser pré-definida como uma “ferramenta” separada. O LLM pensa em termos de lógica de programação.
Cenários Ideais para Execução de Código em Agentes
A execução de código é ideal para tarefas que exigem:
Lógica Complexa: Problemas matemáticos, algoritmos, simulações.Manipulação Dinâmica de Dados: Análise de planilhas, transformação de dados não estruturados, processamento de listas longas.Resolução de Problemas Não Estruturados: Onde as ferramentas pré-definidas seriam insuficientes.Exploração e Descoberta: Permitir que o agente experimente diferentes abordagens programáticas.
Vantagens da Execução de Código:
Máxima Flexibilidade: O agente pode criar qualquer lógica que possa ser expressa em código.Capacidades Ampliadas: Resolve problemas que seriam impossíveis com um conjunto limitado de ferramentas.Inovação: Pode levar a soluções novas e inesperadas para problemas complexos.
Desvantagens da Execução de Código:
Segurança Crítica: A execução de código gerado por um LLM é inerentemente arriscada. Exige um ambiente de “sandbox” rigoroso para evitar acesso malicioso ao sistema ou dados sensíveis.Complexidade de Debugging: Depurar código gerado por IA pode ser um desafio, especialmente se o LLM cometer erros lógicos.Potencial para Alucinações de Código: O LLM pode gerar código sintaticamente correto, mas logicamente falho, ou inventar bibliotecas e funções inexistentes.Custo Computacional: Executar código pode ser mais custoso em termos de recursos do que apenas invocar uma função.
Tool Calling vs. Execução de Código: Qual Caminho Seguir?
A decisão entre Tool Calling e Execução de Código para Agentes de IA depende de vários fatores. Não existe uma resposta única, mas sim a necessidade de uma análise cuidadosa do caso de uso.
Aqui estão os pontos a considerar:
Segurança: Se a segurança for a prioridade máxima e o risco de código não intencional for inaceitável, o Tool Calling é a escolha mais segura, pois as ações são limitadas e controladas. A Execução de Código exige um sandbox robusto e constante monitoramento.Complexidade da Tarefa: Para tarefas bem definidas e repetitivas (como buscar o tempo, consultar um banco de dados específico), o Tool Calling é mais eficiente. Para problemas que exigem lógica adaptativa, análise exploratória ou manipulação de dados dinâmica, a Execução de Código é indispensável.Necessidade de Flexibilidade: Se o agente precisa adaptar-se a novos problemas ou criar soluções ad hoc, a Execução de Código oferece a flexibilidade necessária. Se as capacidades do agente podem ser encapsuladas em um conjunto fixo de operações, o Tool Calling é suficiente.Esforço de Desenvolvimento: Implementar Tool Calling pode ser mais rápido inicialmente para funcionalidades básicas. A Execução de Código exige mais esforço na criação e manutenção do ambiente de sandbox e na mitigação de riscos.Previsibilidade: O Tool Calling é mais previsível, pois as chamadas de função seguem um contrato bem definido. A Execução de Código, por ser mais aberta, pode levar a comportamentos menos esperados.
Impacto no Desenvolvimento de Agentes de IA
A escolha dessas primitivas de ação molda todo o ciclo de desenvolvimento de Agentes de IA. Ela define a arquitetura do sistema, a complexidade do Prompt Engineering (engenharia de prompt) e a necessidade de infraestrutura de segurança.
Muitos sistemas avançados estão adotando uma abordagem híbrida, combinando o melhor dos dois mundos. Eles usam Tool Calling para tarefas rotineiras e seguras, e reservam a Execução de Código para situações que exigem flexibilidade máxima e análise profunda, sempre dentro de um ambiente rigorosamente isolado.
A integração de técnicas como Retrieval Augmented Generation (RAG) e Fine-tuning também complementa essas primitivas. O RAG, por exemplo, permite que o agente acesse e utilize informações externas para fundamentar suas decisões e gerar código ou parâmetros de ferramentas mais precisos. O Fine-tuning pode aprimorar a capacidade do LLM de gerar chamadas de ferramentas ou código corretos e eficientes para domínios específicos.
O Futuro dos Agentes de IA e Suas Ações
À medida que os LLMs se tornam mais capazes e confiáveis, podemos esperar avanços em ambas as frentes. As ferramentas de Tool Calling se tornarão mais sofisticadas e fáceis de integrar, e os ambientes de Execução de Código serão cada vez mais seguros e eficientes. A modularidade e a capacidade de orquestração de Agentes de IA, especialmente em sistemas multi-agentes, serão aprimoradas pela escolha estratégica dessas primitivas.
A capacidade dos Agentes de IA de interagirem com o mundo, seja por meio de chamadas diretas a ferramentas ou pela geração e execução de código, é o que os transformará de meros chatbots em assistentes autônomos e poderosos. Entender as nuances de cada método é essencial para construir a próxima geração de aplicações inteligentes.
Conclusão: Escolhendo a Estratégia Certa para Agentes Inteligentes
A decisão entre Tool Calling e Execução de Código para Agentes de IA é uma das mais estratégicas no desenvolvimento de sistemas autônomos. Enquanto o Tool Calling oferece segurança, simplicidade e previsibilidade para interações bem definidas, a Execução de Código desbloqueia um nível incomparável de flexibilidade e capacidade de resolução de problemas complexos.
A chave é avaliar cuidadosamente os requisitos do seu projeto, o nível de risco aceitável e a necessidade de adaptabilidade. Muitas vezes, a solução mais robusta e eficaz reside na combinação inteligente de ambos, utilizando o Tool Calling como base segura e estendendo as capacidades com a Execução de Código em cenários controlados. Para aprofundar em como otimizar a interação dos seus agentes com dados externos, confira nosso artigo sobre [LINK_INTERNO]Prompt Engineering avançado para Agentes de IA.
FAQ – Perguntas Frequentes sobre Agentes de IA
O que são Agentes de IA e qual sua função?
Agentes de IA são sistemas autônomos, geralmente alimentados por LLMs, capazes de raciocinar, planejar e executar ações no mundo real. Sua função é resolver problemas complexos, automatizar tarefas e interagir com ambientes digitais ou físicos de forma inteligente, indo além da simples geração de texto.
Quais são os principais riscos da execução de código em Agentes de IA?
Os principais riscos incluem vulnerabilidades de segurança (o código gerado pode tentar acessar ou danificar sistemas), erros lógicos que podem levar a resultados incorretos ou indesejados, e o potencial para o LLM “alucinar” código que não funciona ou que faz referência a bibliotecas inexistentes. É fundamental usar ambientes de “sandbox” rigorosos para mitigar esses perigos.
É possível combinar Tool Calling e Execução de Código em um Agente de IA?
Sim, e essa é uma prática cada vez mais comum e recomendada para Agentes de IA avançados. A abordagem híbrida permite que o agente utilize o Tool Calling para tarefas previsíveis e de baixo risco, enquanto reserva a Execução de Código para cenários que exigem maior flexibilidade e lógica complexa, garantindo tanto segurança quanto capacidade.
Gostou da notícia?
Inscreva-se na nossa newsletter e receba as principais novidades sobre inteligência artificial diretamente no seu e-mail.